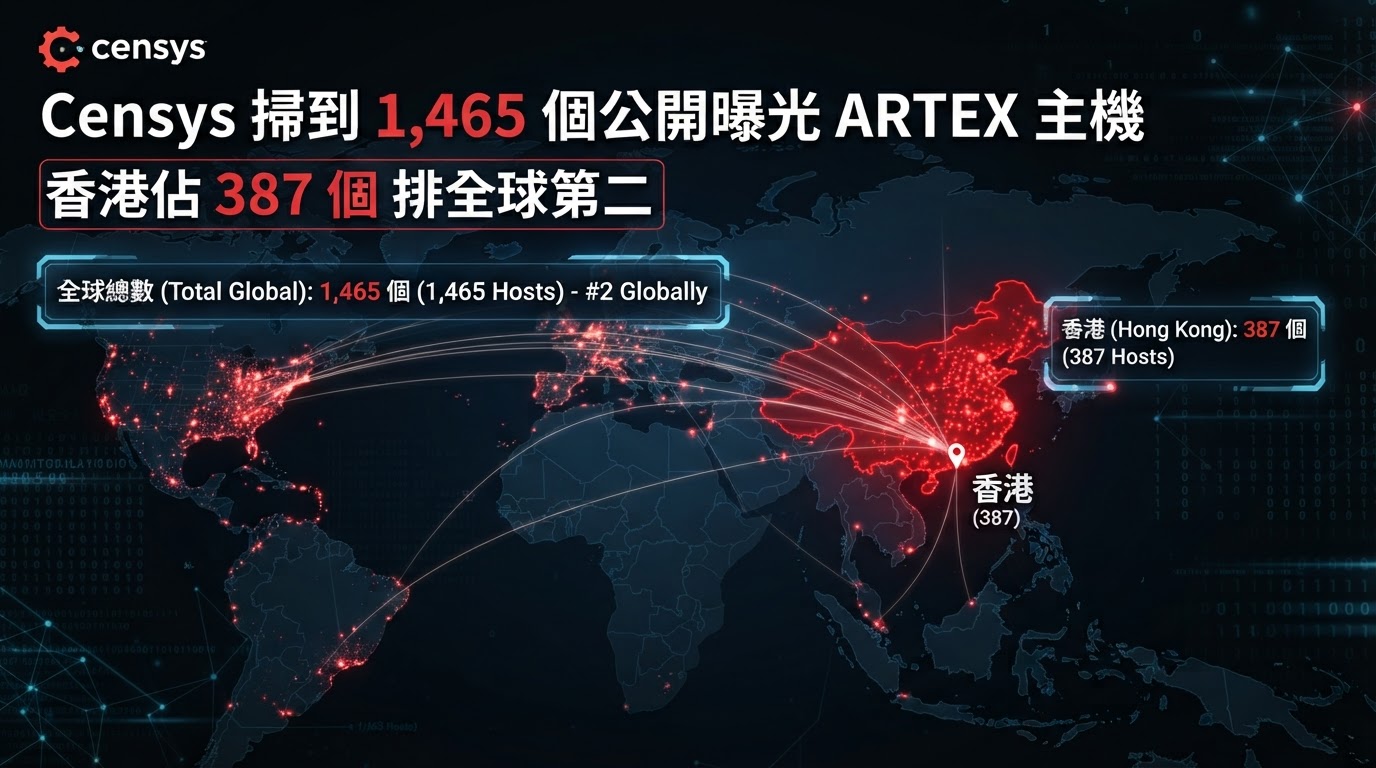
2026 年 11 月 5 日,Censys 發表研究,指截至 11 月 3 日,全球有 1,465 部主機對外公開展示開源自主滲透測試框架 ARTEX 的操作介面[1]。研究同時發現 32 個開放目錄,直接列出攻擊工具、載入器與憑證;香港以 387 部主機排第二,僅次於美國的 726 部。
由偵察平台長成的代理框架
ARTEX 於 2026 年 7 月 26 日以 AGPL-3.0 授權在 GitHub 發布,作者 Autumn-27 亦是資產發現與漏洞掃描平台 ScopeSentry 的開發者,該項目在 GitHub 有超過 2,000 星。ARTEX 可理解為在 ScopeSentry 的偵察基礎上加上一層 AI 代理:ScopeSentry 找到的域名、子域名、IP、連接埠與端點,會同步到 ARTEX 的資產圖。
框架以 Go 撰寫,前端是 Next.js 控制台,後端用 PostgreSQL。使用者先定義任務,寫明範圍、測試帳戶與目標,例如「取得管理員權限或伺服器權限」;Planner 代理把目標拆成攻擊意圖,Worker 代理領取意圖、執行 nmap 等工具並回寫結果,事件驅動引擎重複探索、決策、執行的循環,直至達成目標。系統同時維護資產圖與探索圖,記錄目標長成甚麼樣子、已測試到哪一步,並內建 mitmproxy 錄製流量,可接駁 Anthropic、OpenAI 或任何兼容 OpenAI 的模型端點。
曝光規模與地理分佈
Censys 以頁面標題加上 Next.js 靜態資源特徵識別 ARTEX 控制台。1,465 部主機當中,約 650 部集中在兩段設定完全相同的代管服務,剔除後約有 815 個外觀各異的部署。最常見的連接埠是 ARTEX 預設的 8787,其後為 8790、443 與 80。由於控制台本身不需要對外開放,Censys 估計實際部署數量更高。
國家分佈以美國 726 部居首,香港 387 部排第二,中國 177 部、日本 51 部、新加坡 38 部、南韓 21 部。兩段代管網絡合共佔約 44%:PEG Tech 有 493 部,Yancy Limited 有 157 部;前者在 13 個網段共用兩套相同連接埠配置,後者共用一套 CyberPanel 加郵件伺服器的模板。Censys 認為這種一致設定反映批量開設的模板,而非幾百個獨立操作者。
開放目錄暴露攻擊工具
研究在 ARTEX 主機上觀察到 32 個開放目錄,內容包括橫向移動工具包、sudo 漏洞的公開攻擊程式、反向 shell 腳本、命令控制載入器,甚至操作者的整個家目錄,內含 .ssh 與 .bash_history。其中一部主機的目錄放了約 18 個 HTA 投放器與一個中間人攻擊用的根憑證私鑰。多數目錄只存活數小時至一兩日,但 Censys 保留掃描歷史,清單在目錄關閉後仍可查閱。
1,465 部主機中,155 部(10.6%)同時被偵測到至少一項其他威脅。最常見的同伴是另一個 AI 滲透測試框架 CyberStrikeAI,與 ARTEX 共用 70 部主機;PentAGI、HexStrike AI 與 RedAmon 亦有出現。另有小部分主機把 ARTEX 與 Cobalt Strike、Adaptix C2、Vshell 等傳統命令控制工具並置;43 部主機同時運行自建 LLM 網關或轉售軟件,主要為 CLIProxyAPI 與 New API。
兩宗已歸因的攻擊活動
Censys 引述兩份 10 月的報告說明實際濫用情況。CrowdStrike 於 10 月 7 日指出,一個財務動機、操中文的未歸因攻擊者,在 9 月底至 10 月初以 ARTEX 攻擊南韓兩間金融機構,滲透其中一間的貸款查詢服務與另一間的員工流動系統並外洩資料;該主機以 DeepSeek 模型驅動,攻擊者因為留下含 .claude 目錄的開放目錄而被發現。
Microsoft 於 10 月 21 日則把 ConnectWise Cloud Backup 供應鏈入侵歸因於自 2021 年活躍、與中國有關的 Storm-0940。該組織以 ARTEX 自動化掃描、密碼噴灑與 OAuth 應用濫用,嘗試登入超過 2,250 個租戶,高峰每分鐘 2,900 次,部分受害者在三小時內被取得特權雲端存取權[2]。
開發者其後轉為閉源
CrowdStrike 報告發表翌日,作者在 GitHub 個人頁面發聲明,稱自己與攻擊事件無關,ARTEX 原意是在授權範圍內測試,並表示項目將轉為閉源、不再發布新版本。倉庫其後被下架,但存檔副本、翻譯版與改名版本如 ScopeWeaver 仍在流通。
對防守方而言,Censys 建議以控制台標題與 Next.js 特徵搜尋,並以預設連接埠 8787 作線索,同時檢查同一主機是否有 Vshell、FRP 監聽器或 LLM 代理軟件。由於操作者傾向把 AI 工具與傳統命令控制工具混用,出口流量日誌中不熟悉的 LLM 代理與轉售服務亦值得追查。香港有近四百部主機在名單之上,本地企業在檢視對外暴露面時,宜把這類高風險框架一併納入掃描範圍。