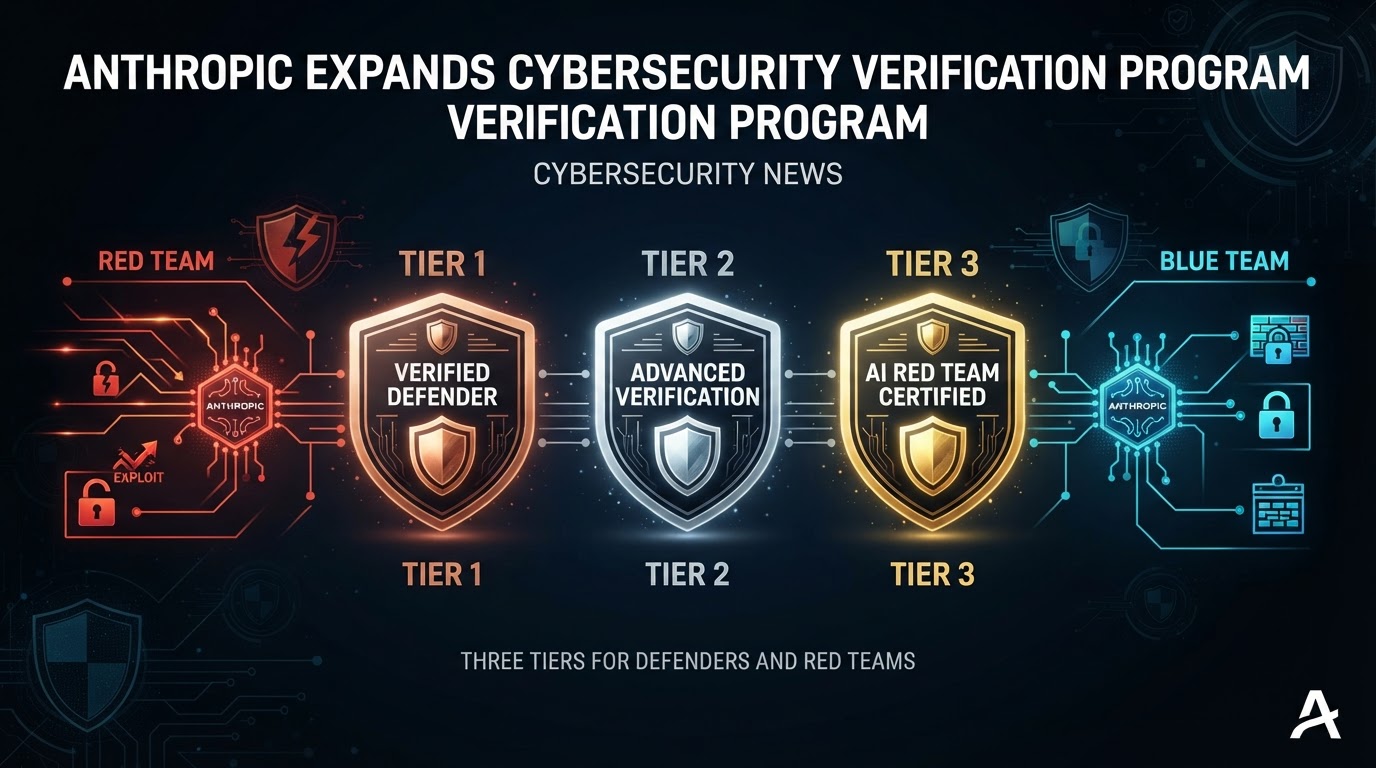
Anthropic 於 2026 年 10 月 6 日宣布,推出擴大版的網絡安全驗證計劃(Cyber Verification Program,簡稱 CVP),把旗下最强模型的進階網絡能力開放予合資格的安全專業人員,並將原有的 Project Glasswing 與舊版 CVP 整合炾單一計劃[1]。新計劃分為三個授權級別,各級均可使用 Claude Opus 5.5、Claude Sonnet 5.5、Claude Mythos 5.1 等模型。
三級授權各有門檩
Anthropic 指出,網絡安全本身具雙重用途,同一種能力既可協助防守者修補漏洞,亦可能被惡意行為者利用,因此一般開放的模型設有保守的網絡安全防護,會整截大部分網絡工作。新計劃的三個級別分別為:Defense Access 供防守用途,涵蓋安全運作中心、事件應變、惡意軟件逆向工程及漏洞分析,預期多數從事防守工作的機構均可符合資格;Red Team Access 在防守用途之上,加入授權滲透測試及紅隊演練,惟仍會在可能造成實際傷害或大規模中斷的行動上實時整截;Specialized Access 的網絡整截最少,僅限少數經核實、獲授權測試可影響人命或市場運作之闝鍵系統的機構,並由 Anthropic 與美國政府共同深入審核。
以基準測試衡量把關成效
為評估各級防護的成效,Anthropic 以 Claude Opus 5.5 進行 CyScenarioBench 測試,該評估衡量模型能否在貼近現實的限制下規劃並執行多階段網絡行動。在每個級別各十項挑戰、每項嘗試五次的情況下,未獲 CVP 權限的模型在首個提示即全數被整截;Defense Access 級別五十次嘗試中有四十六次在過程中某處被整截,其餘四次成功;Red Team Access 級別則無任何整截,並成功完成五十項中的三十四項,與未施加防護時的 67.6% 成功率相若。
防守方漏洞發現成果
Anthropic 表示,透過 Project Glasswing,合作夥伴在 2026 年 4 月至 7 月間合共發現至少 129,000 個已核實的跟件漏洞;公司自身的開源掃描工作亦於 4 月至 10 月間額外發現 5,500 個已核實漏洞。在這些已核實漏洞中,至今已有超過 33,000 個被評炾為嚴重或高風險級別,而官方認為此數字屬低估,實際影響至少炾此數字的五倍。部分合作夥伴表示,如沒有 Claude Mythos 系列模型,要找出相合數量的漏洞將需時數月甚至數年。[1]
申請與資料保留要求
有意參與的機構可於 Anthropic 的入口網站申請,公司會核實所有申請者並要求提交相應級別所需的保安控制證明。計劃要求參與機構保留資料,以便監察網絡濫用情況;待今個秋季稍後推出 Enterprise Frontier Safeguards 後,合資格機構將可把資料存放於其自行控制的雲端基礎設施。CVP 現時可於 Claude 平台、Google Cloud 的 Vertex AI 及 Microsoft Foundry 使用。
參考資料
[1] Expanding the Cyber Verification Program(2026 年 10 月 6 日)