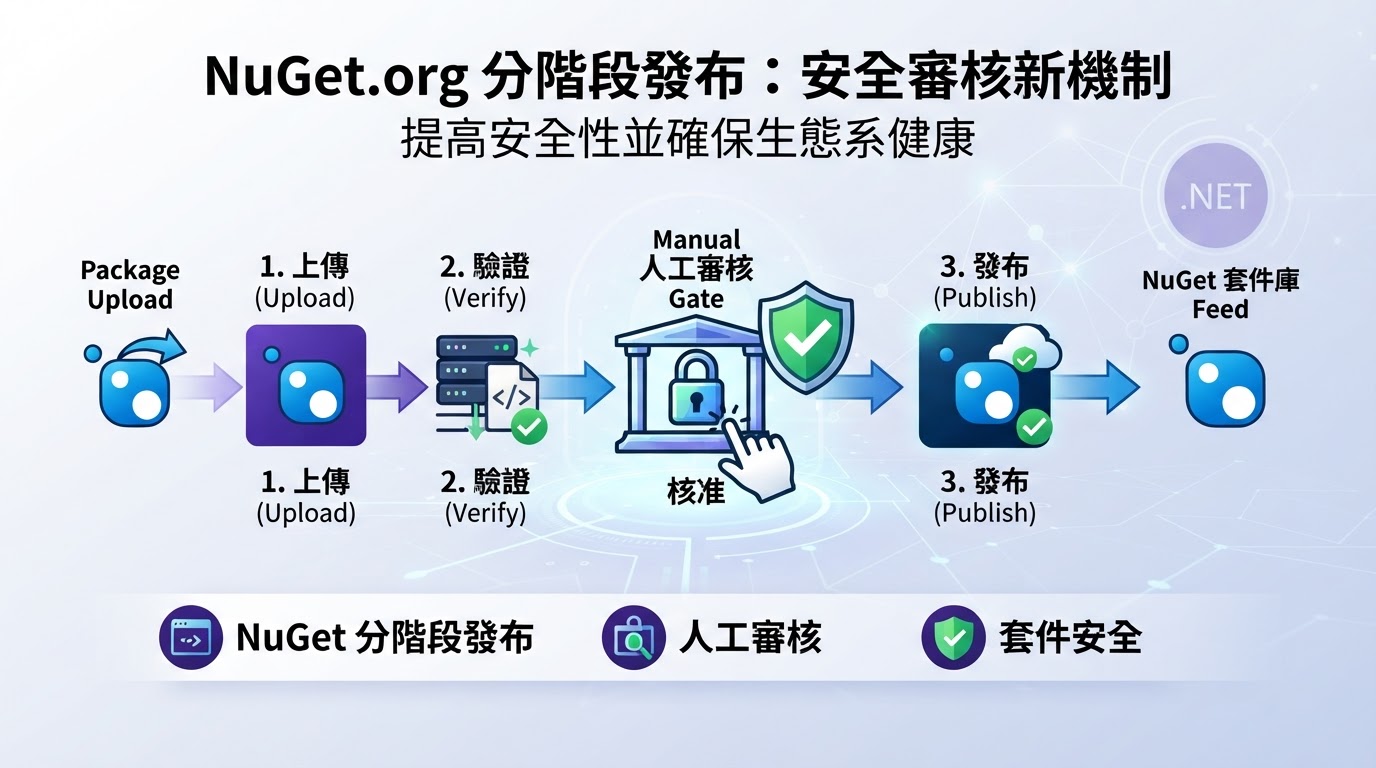
微軟 .NET 團隊於 2026 年 11 月宣布,NuGet.org 正式為所有套件發佈者提供分階段發佈(staged publishing)功能:套件上傳後會先完成驗證,但維持私有狀態,直至獲授權的維護者在網站上按下發佈,才會進入公開渠道[1]。功能屬自願採用,現有的 dotnet nuget push 流程不受影響,團隊可按套件敏感程度逐步遷移[1]。
與一般推送及下架的分別
在一般推送流程中,上傳即代表開始公開發佈。分階段發佈在中間加入一個停頓點:套件照樣經過 NuGet.org 的驗證管道,包括惡意程式掃描、簽章檢查及儲存庫簽署,但不會出現在套件頁、搜尋結果,亦不會被 restore 使用,直至被 promote[1]。
團隊特別區分分階段發佈與 unlist(下架)的差別。已下架的套件仍可用確實版本號 restore,只是不再出現在搜尋;處於暫存狀態的套件則完全不可供消費者使用[1]。換言之,暫存提供的是真正的發佈邊界,而非僅降低曝光。
不過,暫存並不提供私有 restore feed,即使是套件擁有者亦不能從 NuGet.org 還原暫存內容。官方建議先在本地或私有 feed 測試套件及其相依項目,然後才把最終產物暫存到 NuGet.org[1]。
群組與權限設計
除單一套件外,發佈者亦可建立暫存群組(staging group),把一次版本發佈所需的套件集中在同一個暫存擁有者之下,例如主套件、整合套件與分析器可以共用一個群組。在 NuGet.org 的套件管理介面建立群組後,可逐項檢視驗證狀態,以版本為單位掌握整個發佈組合[1]。
權限跟隨暫存擁有者。若某人是套件的共同擁有者,但該批暫存內容是以另一個擁有者名義上傳,他並不會自動獲得存取權,團隊在編排多人協作流程時需留意[1]。
推廣(promote)單一套件或整個群組,必須由已啟用雙重認證的授權使用者登入網站操作。官方同時澄清,這只是要求帳戶已開啟 2FA 並經已認證的網站工作階段操作,並非每次推廣都重新進行一次 2FA 挑戰[1]。
安全邊界與憑證設計
團隊指出,最強的安全邊界是讓自動化流程只持有「僅限暫存」權限的 API key。這類憑證可以上傳暫存套件,但不能透過正常推送路徑直接把套件發佈給消費者;即使憑證外洩,攻擊者亦只能提交內容待審,無法自行公開[1]。
不過官方提醒,這不代表暫存內容必然可信,仍須審閱產物、追查非預期上傳,並繼續保護建置系統與維護者帳戶。團隊建議把分階段發佈與 NuGet Trusted Publishing 一併使用:後者以綁定工作流程的短命憑證減少長期密鑰依賴,前者則加上一層發佈前的人工審批[1][2]。
CLI 支援與實際操作
.NET 11 RC2 SDK 已支援基本的暫存上傳。開發者以 dotnet package stage push 取代一般推送,並可用 --group 指定群組;若群組不存在,NuGet.org 會自動建立。官方強調,上傳被接受並不代表驗證完成或套件已公開,仍須回到網站檢視驗證結果並執行推廣[1]。
列出暫存項目、建立或管理群組等指令仍在規劃中,官方表明相關語法與時間表未定,而且推廣永遠是網站操作,不打算提供 CLI 審批指令[1]。
需要注意的限制
群組推廣並非原子操作。各套件會獨立通過 NuGet.org 的公開分發管道,因此變為可 restore 的時間可能不同,團隊在協調相依項目與公告時要預留這個時間差[1]。此外,若群組內有套件仍在驗證或驗證失敗,必須先處理才能開始推廣;推廣開始後亦要逐項查看結果,不應假設整個版本已全部完成[1]。
暫存內容並非永久儲存,未推廣的內容會過期。對於發佈週期較長的專案,官方建議留意到期通知,並在真正需要發佈前先在測試環境演練一次流程,包括權限、群組成員、到期時間,以及推廣後多久才可 restore[1]。