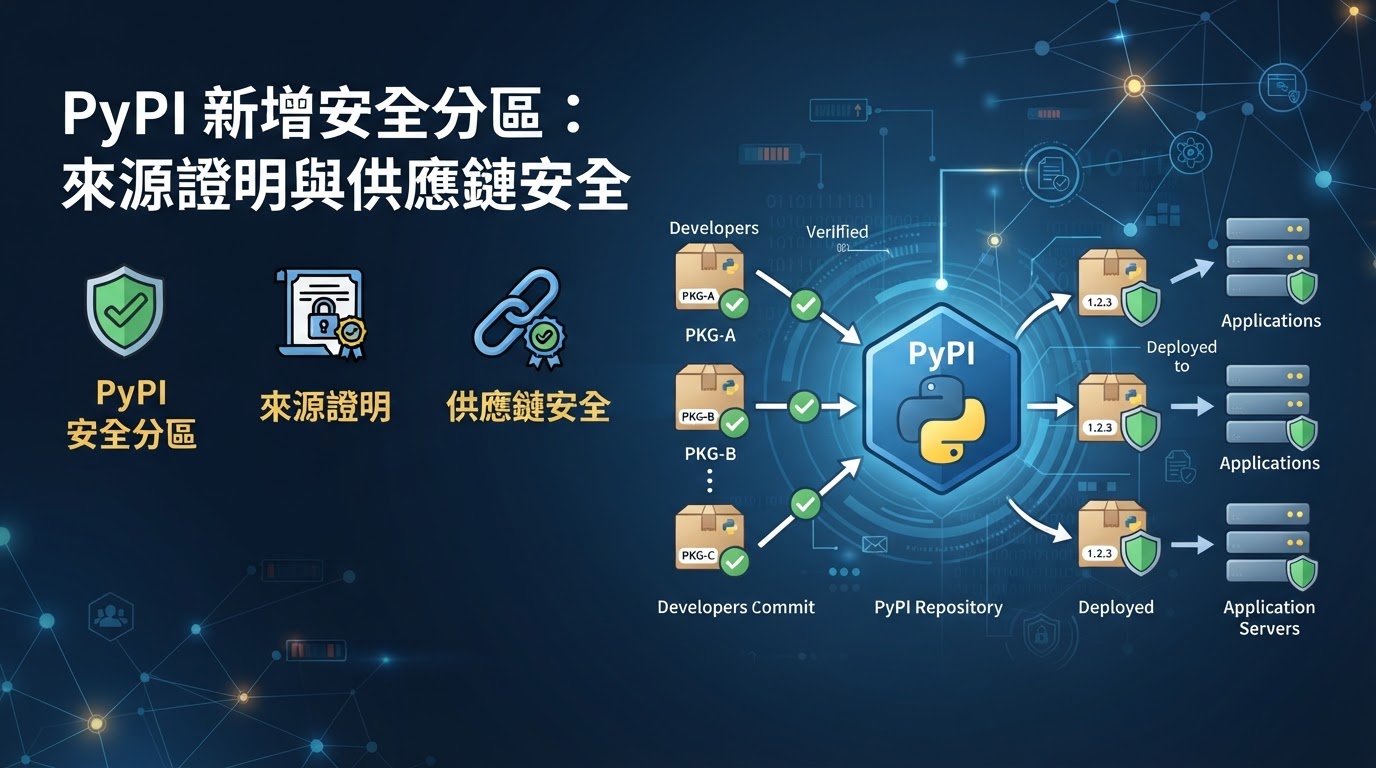
Python Package Index(PyPI)於 2026 年 11 月完成介面改版,在每個專案頁加入獨立的保安分頁,集中顯示各版本檔案的來源證明(provenance)與相關警示[1]。OpenSSF 於 11 月 17 日發文說明,今次設計是《Attestations Style Guide》首個正式落地實作,由 OpenSSF 資助、Kabu Creative 與 PyPI 團隊合作完成[2]。
兩種證明與整體狀態
來源證明是關於軟件產物來源的可驗證記錄,說明套件在何處、如何建置或發布,以及由哪個身分或工作流程負責[2]。PyPI 目前支援兩類證明:PyPI Publish 證明確認檔案由 Trusted Publisher 發布;SLSA Build Provenance 證明則把檔案連繫到確切的來源 commit、建置平台與指令[1]。
新版保安分頁會按檔案的證明覆蓋情況,計算整個版本的來源證明狀態,主要分為「完整」(全部檔案都有證明)與「無證明」兩種常態。後者常見於舊版本或尚未設定 Trusted Publishing 的專案,PyPI 明確指出這不代表套件有惡意,只表示檔案來源無法以密碼學方式驗證[1]。
四類警示的意義
當證明資料異常或與專案歷史衝突,PyPI 會在專案頁頂部顯示警示,並在保安分頁列出細節。第一類是「不完整」,即部分檔案有證明而部分沒有,例如 wheel 經 Trusted Publishing 發布,源碼壓縮檔卻用 API token 上傳[1]。
第二類是「不一致」,指同一版本內的檔案來自不同建置系統或來源儲存庫;第三類是「來源證明變更」,表示發布流程或來源身分與前 14 天內的版本不同。此情況常見於機構改名或儲存庫遷移,但亦可能是帳戶被接管或流程被入侵的訊號,PyPI 建議先查閱專案公告再決定是否安裝[1]。
第四類是「失去來源證明」,即專案先前有證明、新版本卻在沒有證明的情況下上傳。若專案未曾公布相關調整,使用者應對該版本保持懷疑,直至另行核實[1]。官方文件亦提醒,警示多數有合理解釋,但每一個都值得在下載前檢查[3]。
其他介面改動
專案詳細頁的元資料改為按實用程度排序,並標示「PyPI data」或「Data verified by PyPI」,取代以往按驗證狀態分組的做法;側欄亦會顯示來源證明狀態,連往保安分頁[1]。
發布檔案分頁加入搜尋與篩選,並在表格內顯示每個檔案的證明狀態;晚上傳的檔案(late files)會以橙色圖示標示,條件是檔案在首次發布超過 14 天後才上傳,此類警告只出現在 2026 年 7 月政策生效前的版本,因為新政已拒絕 14 天後補交檔案[1]。發布歷史分頁則新增檔案數目、來源證明狀態,以及隔離、撤回、封存、預發布等狀態標示[1]。
對作者與使用者的實際影響
對套件作者而言,最直接的行動是為下一個版本改用 Trusted Publishing,並選擇會產生證明的發布方式,令版本進入「完整」狀態;若因建置環境限制而混用 API token,則要預期出現「不完整」警示,宜在發布說明中主動交代[1]。
對使用者而言,保安分頁提供了一個集中檢查點,但要留意「無證明」並非風險評分,仍需配合維護者往績、發布節奏、儲存庫活躍程度等訊號判斷[1]。企業環境若已在 CI 流程驗證 SLSA 證明,可直接沿用;未有相關流程的團隊,則可考慮把來源證明狀態納入套件審核清單。
OpenSSF 指出,前期研究發現使用者對「來源證明」等術語理解有限,單一狀態圖示亦不足以說明其含義,因此新版介面加入解釋文字與說明文件連結,並強調安全資訊不應擠佔使用者判斷套件是否合用所需的資料[2]。相關設計經驗已整理為 PyPI 案例研究,供 RubyGems、npm 等其他套件庫參考[2]。
參考資料
[1] PyPI’s redesigned project pages with clearer security signals are now live(2026-11-06)
[2] Clearer Security Signals: Making Attestations Comprehensible for PyPI Users(2026-11-17)